Un mot de passe, même long et complexe, ne suffit plus à protéger un compte. Il se vole, se devine, se rejoue après une fuite de données et circule par milliers sur des forums clandestins. L’authentification multifacteur répond à cette fragilité en exigeant une seconde preuve d’identité, de sorte qu’un mot de passe dérobé ne donne plus accès à rien. C’est aujourd’hui l’une des mesures les plus efficaces et les moins coûteuses pour bloquer la très grande majorité des intrusions par usurpation de compte. Encore faut-il l’activer partout, l’expliquer et l’intégrer aux habitudes, ce qui relève autant de la technique que de la sensibilisation et la formation des équipes, car une mesure contournée par agacement ne protège personne.
La plupart des attaques qui paralysent une organisation ne commencent pas par une prouesse technique, mais par un identifiant compromis. Un courriel piégé, un mot de passe réutilisé sur un site mal protégé, une base de données qui fuite, et voilà un attaquant muni d’un couple identifiant plus mot de passe parfaitement valide. Du point de vue du système, il ressemble à un utilisateur légitime, car il présente les bons éléments. Tant que l’accès ne repose que sur ce qu’une personne connaît, il reste à la portée de quiconque obtient cette connaissance. L’authentification multifacteur, souvent abrégée MFA pour multi-factor authentication, brise cette logique en combinant au moins deux preuves de nature différente. Même si le mot de passe est connu de l’attaquant, il lui manque le second facteur, et l’accès est refusé. Cette idée simple transforme radicalement le rapport de force : elle fait passer la sécurité d’un secret unique et fragile à une combinaison bien plus difficile à réunir pour un intrus distant.
Pourquoi un mot de passe seul ne protège plus rien
Le mot de passe repose sur un pari devenu intenable : qu’un secret reste secret. Dans la réalité, les mots de passe fuitent en permanence, par le biais de sites compromis, de messages piégés ou de logiciels espions installés à l’insu de l’utilisateur. Une fois dans la nature, ils rejoignent d’immenses listes que les attaquants testent automatiquement sur des milliers de services, en pariant sur la réutilisation des mots de passe d’un site à l’autre, un réflexe encore très répandu. À cette fuite s’ajoute la faiblesse humaine face à la complexité. Pour retenir des dizaines de comptes, chacun recourt à des astuces prévisibles, comme ajouter un chiffre ou un point d’exclamation à un mot courant. Les outils d’attaque connaissent parfaitement ces habitudes et les exploitent en quelques secondes. Augmenter la longueur exigée ou imposer des caractères spéciaux ne fait que déplacer le problème, car la charge mémorielle pousse les utilisateurs vers des contournements qui annulent le bénéfice recherché.
Le phénomène le plus insidieux reste le phishing, cette technique où un message imite un service de confiance pour pousser la victime à saisir ses identifiants sur une fausse page. L’utilisateur donne lui-même son mot de passe, persuadé de se connecter à son outil habituel. Aucune politique de complexité ne protège contre ce scénario, puisque le secret est livré volontairement. Face à ce mode opératoire, seule une seconde preuve indépendante peut empêcher l’attaquant d’exploiter le mot de passe ainsi récupéré, ce qui explique pourquoi les experts insistent autant sur sa généralisation. On mésestime aussi la puissance des outils d’attaque automatisés. Un intrus ne tape pas des mots de passe à la main : il lance des programmes capables d’essayer des millions de combinaisons issues de fuites antérieures, en quelques minutes, sur un grand nombre de comptes à la fois. Cette industrialisation rend caduque l’idée qu’un attaquant renoncerait devant l’effort. Tant que l’accès dépend d’un seul secret, il n’existe aucune friction qui décourage ces campagnes massives, et seul le multifacteur introduit un obstacle qu’un programme ne peut franchir à distance.
Il faut enfin mesurer l’effet domino d’un seul compte compromis. Depuis une messagerie professionnelle détournée, un attaquant lit les échanges, usurpe l’identité d’un dirigeant, déclenche des virements frauduleux ou diffuse ses pièges à tout le carnet d’adresses. Un compte à privilèges ouvre quant à lui la porte à l’ensemble du système d’information. La protection d’un identifiant n’est donc jamais un sujet isolé : c’est la première ligne de défense de toute l’organisation, et c’est précisément là que le multifacteur apporte le plus de valeur pour un coût dérisoire. Cette asymétrie entre le coût et le bénéfice mérite d’être soulignée. Activer un second facteur ne demande ni investissement matériel lourd ni refonte du système d’information, alors que la remise en état après une usurpation de compte mobilise des jours de travail, suspend l’activité et entame la confiance des clients. Peu de mesures de sécurité offrent un tel rapport entre effort et protection. C’est précisément pour cette raison que les référentiels et les assureurs en font désormais une exigence de base, souvent incontournable pour bénéficier d’une couverture en cas de sinistre.
Un dernier point achève de disqualifier le mot de passe comme protection unique : sa gestion à grande échelle est pratiquement ingérable sans assistance. Imposer des changements fréquents, interdire la réutilisation et exiger une complexité croissante produit surtout de la lassitude et des notes griffonnées sous les claviers. Les recommandations actuelles privilégient d’ailleurs des phrases de passe longues et stables, associées à un gestionnaire dédié, plutôt que des rotations incessantes. Mais même parfaitement appliquée, cette hygiène ne remplace pas le second facteur : elle le complète, car elle ne résout ni le problème des fuites ni celui des pages frauduleuses.
Comment fonctionne l’authentification multifacteur
Le principe du multifacteur consiste à combiner des preuves d’identité de catégories différentes, afin qu’un attaquant ne puisse pas toutes les réunir à distance. On distingue classiquement trois familles de facteurs, et la robustesse vient précisément du fait d’en associer au moins deux qui ne relèvent pas de la même famille.
Les trois familles de facteurs
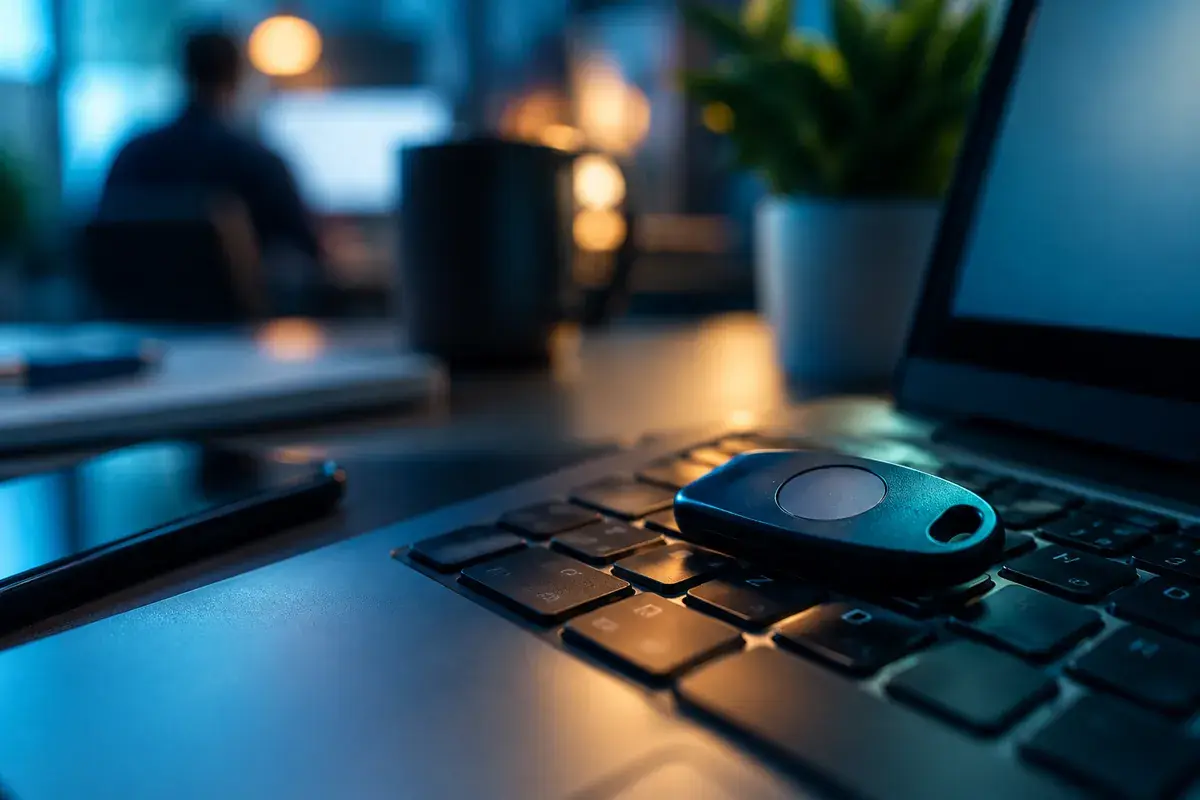
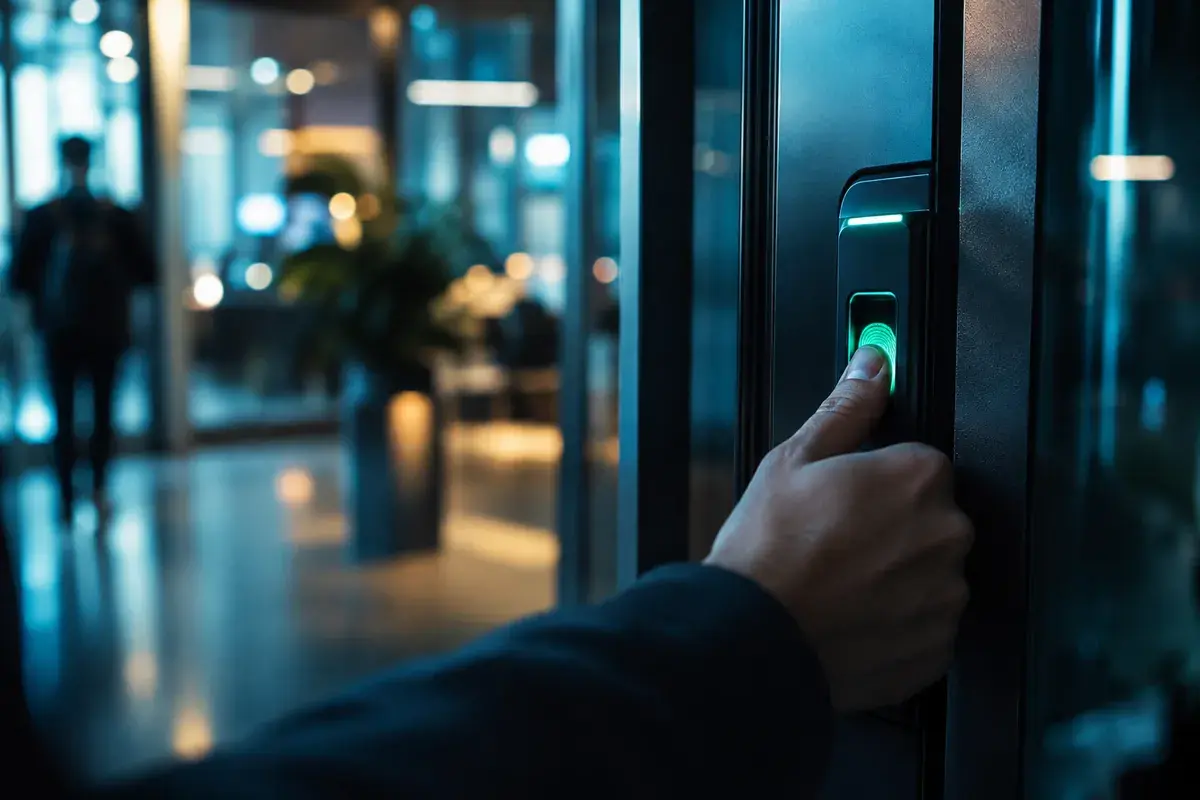
La première famille est ce que l’on connaît, typiquement un mot de passe ou un code secret. La deuxième est ce que l’on possède, comme un téléphone, une application d’authentification ou une clé physique. La troisième est ce que l’on est, c’est-à-dire une caractéristique biométrique telle qu’une empreinte ou un visage. Associer un mot de passe à un élément possédé crée une barrière combinée qu’un simple vol de secret ne suffit plus à franchir, car il manquerait toujours l’objet physique.
Les méthodes, de la moins à la plus robuste
Toutes les méthodes de second facteur ne se valent pas. Le code reçu par message est mieux que rien, mais il reste vulnérable à certaines interceptions et au détournement de ligne. L’application d’authentification qui génère un code temporaire offre une sécurité nettement supérieure, car le secret ne transite pas par le réseau mobile. Au sommet, la clé de sécurité physique résiste même au phishing, puisqu’elle vérifie l’adresse réelle du site avant de valider. Le bon choix dépend du niveau de risque de chaque usage et du confort recherché pour les utilisateurs.
Une évolution récente mérite d’être connue, car elle change la donne pour le confort comme pour la sécurité. Les méthodes dites sans mot de passe permettent de s’authentifier directement avec un facteur fort, par exemple une empreinte ou une clé liée à l’appareil, sans jamais saisir de secret mémorisé. Elles reposent sur des standards ouverts et résistent nativement au phishing, car aucun code ne peut être subtilisé puis rejoué. Cette authentification sans secret partagé représente la direction vers laquelle tendent les grands services, et elle réconcilie définitivement l’exigence de sécurité avec la simplicité d’usage que réclament les utilisateurs. Il convient également de clarifier une confusion répandue entre la vérification en deux étapes et le véritable multifacteur. Recevoir deux fois une information de même nature, par exemple deux codes transmis par le même canal, n’offre pas la robustesse d’une combinaison de familles distinctes. La valeur du dispositif tient à l’indépendance des preuves : un attaquant qui compromet un canal ne doit pas pouvoir obtenir l’autre par le même biais. C’est ce principe qu’il faut garder en tête au moment de choisir une méthode, plutôt que de se contenter de la première option proposée par un service.
Un malentendu fréquent consiste à croire que le multifacteur rend chaque connexion pénible. En pratique, les mécanismes modernes limitent les demandes de second facteur aux situations à risque, par exemple une connexion depuis un nouvel appareil ou un lieu inhabituel. Sur un poste de confiance déjà reconnu, l’utilisateur n’est pas sollicité à chaque ouverture de session. Cette adaptation au contexte réconcilie sécurité et fluidité, et elle lève l’essentiel des objections que l’on entend lors du déploiement.
Où activer le MFA en priorité
Face à des dizaines de services, la question n’est pas de tout protéger d’un coup, mais de commencer par ce qui ouvrirait le plus de portes en cas de compromission. Certains comptes concentrent un pouvoir tel que leur prise de contrôle équivaut à une prise de contrôle de l’organisation entière. C’est là que le multifacteur doit s’appliquer sans la moindre exception, car l’effet de levier y est maximal pour un attaquant.
Comptes à privilèges
Administrateurs système, accès aux serveurs et aux sauvegardes : ces comptes maîtres commandent tout le reste et doivent être protégés en priorité absolue.
Messagerie professionnelle
La boîte de courriels sert à réinitialiser presque tous les autres comptes. La protéger coupe l’accès à une clé de voûte souvent sous-estimée.
Accès distants et outils métier
Connexions depuis l’extérieur, applications financières et plateformes cloud méritent un second facteur, car elles exposent directement vos données sensibles.
Les services exposés au public, comme un espace client, un extranet ou une interface d’administration accessible depuis internet, appellent la même rigueur. Dès lors qu’une page de connexion est visible de tous, elle devient une cible permanente. Ajouter un second facteur à ces portails protège non seulement vos propres accès, mais aussi, le cas échéant, les comptes de vos clients, dont la compromission se retournerait directement contre votre réputation. La sécurité d’un accès ouvert sur l’extérieur n’est jamais une affaire purement interne, elle engage aussi la confiance de ceux qui vous confient leurs données. Une attention particulière doit porter sur les accès distants, car ils constituent une cible privilégiée. Un portail de connexion à distance exposé sur internet est scanné en permanence par des outils automatisés qui testent des identifiants volés. Y imposer un second facteur transforme une porte grande ouverte en sas verrouillé, et c’est souvent la mesure qui aurait évité les intrusions les plus coûteuses observées ces dernières années.
Les prestataires externes et les comptes partagés constituent un autre point sensible souvent laissé de côté. Un sous-traitant qui dispose d’un accès à votre système, un compte technique utilisé par plusieurs personnes ou un service automatisé représentent autant de portes dont vous ne maîtrisez pas toujours les pratiques. Étendre le multifacteur à ces accès, ou au minimum les encadrer strictement, évite qu’une faiblesse chez un tiers ne se transforme en point d’entrée vers vos données. La chaîne de sécurité ne vaut que par son maillon le plus faible, et ces accès indirects en font fréquemment partie. Il ne faut pas pour autant négliger les comptes dits ordinaires. Un attaquant qui compromet un poste sans privilège particulier cherche ensuite à progresser latéralement vers des cibles plus intéressantes. Généraliser le multifacteur à l’ensemble des utilisateurs ferme cette première marche et complique considérablement sa progression. L’objectif à terme reste une couverture complète, atteinte par étapes réalistes plutôt que par un déploiement brutal qui braquerait les équipes.
Déployer le MFA sans braquer les équipes
Avant de déployer, un travail de cadrage évite bien des faux pas. Inventorier les services à protéger, choisir les méthodes adaptées à chaque population et définir les exceptions acceptables dessinent une feuille de route claire. Ce cadrage initial transforme un projet potentiellement anxiogène en une suite d’étapes maîtrisées, où chacun sait ce qui arrive et pourquoi. L’expérience montre que les déploiements les plus douloureux sont presque toujours ceux qui ont sauté cette phase de préparation, se lançant dans la précipitation sans avoir anticipé les cas particuliers ni préparé les utilisateurs au changement. La réussite d’un projet de multifacteur se joue autant sur la pédagogie que sur la technique. Une mesure imposée sans explication génère de la résistance, des contournements et un flot de demandes au support. À l’inverse, un déploiement accompagné, où chacun comprend ce qu’il protège et comment procéder, s’installe durablement dans les habitudes. La conduite du changement n’est pas un supplément facultatif, c’est la condition même de l’adhésion.
1. Commencer par les comptes critiques
Activez d’abord le multifacteur sur les accès à privilèges et la messagerie, là où le gain de sécurité est le plus immédiat et le plus visible.
2. Expliquer avant d’activer
Présentez la mesure, montrez la procédure et répondez aux inquiétudes, pour que le second facteur soit perçu comme une protection et non comme une contrainte subie.
3. Prévoir les cas particuliers
Anticipez la perte d’un téléphone, les nouveaux arrivants et les départs, avec des procédures de récupération claires pour éviter les blocages.
4. Étendre et contrôler
Généralisez progressivement à tous les comptes et vérifiez régulièrement que la couverture reste complète, car un oubli rouvre une brèche.
Le choix de la méthode doit s’adapter à la réalité du terrain plutôt qu’à un idéal théorique. Des équipes mobiles, des ateliers sans téléphone personnel autorisé ou des postes partagés imposent des contraintes concrètes qu’il faut intégrer dès la conception. Proposer plusieurs options, par exemple une application pour les uns et une clé physique pour les autres, respecte la diversité des usages et évite que des collaborateurs se retrouvent dans l’impasse. Un déploiement rigide, qui ignore ces situations particulières, génère mécaniquement des exceptions mal contrôlées et finit par affaiblir l’ensemble du dispositif. La mesure de la couverture est le dernier pilier d’un déploiement réussi, et pourtant celui que l’on oublie le plus souvent une fois le projet lancé. Savoir précisément quels comptes sont protégés, lesquels ne le sont pas et depuis quand suppose un suivi régulier, idéalement outillé. Ce contrôle continu transforme une activation ponctuelle en politique durable et permet de réagir vite lorsqu’un nouveau service échappe au cadre. Sans cette visibilité, une organisation croit souvent être protégée alors que des pans entiers de ses accès sont restés à découvert.
La gestion des exceptions mérite une vigilance toute particulière, car c’est souvent par elles que les brèches réapparaissent. Un compte dispensé de second facteur pour des raisons pratiques devient instantanément la cible la plus attractive, puisqu’il offre le même accès sans la protection. Chaque exception doit donc être documentée, justifiée et revue à échéance régulière, afin qu’une dérogation temporaire ne se transforme pas en faille permanente oubliée de tous. Le support et l’accompagnement dans la durée déterminent souvent le succès là où la technique seule échoue. Les premières semaines concentrent les questions, les hésitations et les petites frictions qui, mal traitées, nourrissent le rejet. Prévoir un canal d’aide clair, des tutoriels courts et des réponses rapides désamorce ces irritations et installe la confiance. Cet investissement humain initial se rentabilise très vite, car il évite les contournements et transforme une contrainte perçue en habitude acceptée, voire revendiquée par des équipes rassurées de savoir leurs comptes mieux protégés.
Enfin, le multifacteur ne vit pas seul : il s’inscrit dans un ensemble de bons réflexes quotidiens qui, mis bout à bout, élèvent nettement le niveau de sécurité d’une organisation. Verrouiller sa session, se méfier des pièces jointes inattendues, signaler un message suspect ou utiliser un gestionnaire de mots de passe participent de la même culture. Pour ancrer durablement ces automatismes, il est utile de s’appuyer sur un socle partagé que nous décrivons dans notre article consacré aux réflexes d’hygiène numérique à transmettre aux salariés, car le multifacteur n’atteint son plein effet que porté par une équipe informée et vigilante.
Privilégiez une application d’authentification plutôt que les codes par message, et réservez les clés physiques aux comptes les plus sensibles. Vous obtiendrez une protection nettement supérieure sans dépendre du réseau mobile ni des interceptions.
Le MFA est-il vraiment nécessaire si mes mots de passe sont complexes ?
Oui, car la complexité d’un mot de passe ne le protège pas du phishing ni des fuites de données. Un mot de passe irréprochable saisi sur une fausse page devient immédiatement utilisable par l’attaquant. Le second facteur agit précisément là où la complexité est impuissante, en exigeant une preuve supplémentaire que l’intrus ne possède pas, même après avoir obtenu le secret.
Que se passe-t-il si un salarié perd son téléphone ?
C’est le cas le plus courant, et il se gère avec des procédures de récupération préparées à l’avance. On prévoit généralement des codes de secours remis lors de l’activation, une méthode de secours alternative et un circuit clair auprès du support pour réenrôler un nouvel appareil. Bien anticipé, cet incident ne provoque qu’une gêne passagère et non un blocage durable.
Le MFA ralentit-il le travail au quotidien ?
Beaucoup moins qu’on ne l’imagine, grâce aux mécanismes qui ne sollicitent le second facteur que dans les situations à risque. Sur un appareil de confiance déjà reconnu, la connexion reste fluide. La légère friction occasionnelle est sans commune mesure avec la paralysie qu’entraînerait un compte compromis, et les utilisateurs l’acceptent très bien dès lors qu’elle leur est expliquée.
Peut-on se contenter du code reçu par message ?
C’est déjà un net progrès par rapport au mot de passe seul, mais ce n’est pas la méthode la plus sûre. Le code envoyé par message peut être intercepté ou détourné par usurpation de ligne. Dès que possible, il vaut mieux basculer vers une application d’authentification ou une clé physique, surtout pour les comptes critiques où le niveau d’exigence doit être maximal.